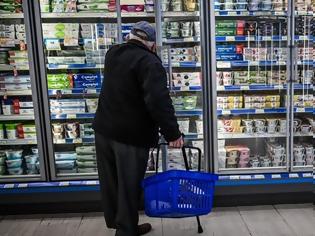
ΕΝΑ πρωτοφανές κύμα κυβερνοεπιθέσεων έχει ξεσπάσει σε επαγγελματικά συστήματα ψύξης (σούπερ μάρκετ, κρεοπωλεία, αποθήκες τροφίμων) στην Ευρώπη και την Ελλάδα.Τι συνέβη στην Ευρώπη300 ευάλωτα συστήματα στην Ελλάδα και οδηγίες της ΕΑΚ
Ήδη από τις 14 Οκτωβρίου, η Εθνική Αρχή Κυβερνοασφάλειας (ΕΑΚ) είχε εκδώσει επείγουσα σύσταση προς τους φορείς κρίσιμων υποδομών, ζητώντας την άμεση αποσύνδεση κάθε συστήματος ελέγχου εξοπλισμού από το δημόσιο διαδίκτυο.
Στη χώρα μας, η ΕΑΚ είχε εντοπίσει πάνω από 300 εκτεθειμένα συστήματα —κυρίως ελεγκτές εμπορικής ψύξης των εταιρειών Danfoss, Copeland/Dixell και Carel— και ενημέρωσε απευθείας τους διαχειριστές τους.
Έκταση των επιθέσεων: Πάνω από 700 καταστήματα στη Γαλλία (από τα μέσα Οκτωβρίου) και δεκάδες σούπερ μάρκετ σε 7 ακόμη χώρες (Βέλγιο, Σουηδία, Ολλανδία, Λουξεμβούργο, Ιρλανδία, Εσθονία, Φινλανδία) δέχτηκαν επιθέσεις στα συστήματα διαχείρισης ψυγείων.
Η μέθοδος: Οι χάκερ αποκτούν πρόσβαση στους κεντρικούς ψηφιακούς ελεγκτές (IoT controllers) των ψυγείων μέσω διαδικτύου. Αυξάνουν εξ αποστάσεως τη θερμοκρασία (έως και στους 50°C - 70°C) ή ενεργοποιούν συνεχώς τις αντιστάσεις απόψυξης, με αποτέλεσμα να αλλοιώνονται τόνοι τροφίμων και να προκαλούνται τεράστιες οικονομικές ζημιές.
Η κατάσταση στην ΕλλάδαΠεριστατικά: Η πρώτη μεγάλη καταγγελία έγινε από κρεοπωλείο στην Κηφισιά. Οι εισβολείς πείραξαν τις ρυθμίσεις του συστήματος (εμφανίζοντας ένδειξη-στόχο έως και 150°C), θέτοντας σε κίνδυνο 2 τόνους κρέατος, αν και η έγκαιρη παρέμβαση απέτρεψε την καταστροφή των εμπορευμάτων. Αναφορές για παρόμοιες παρεμβάσεις υπήρξαν επίσης σε Αττική, Κρήτη και Πελοπόννησο.
Εκτεθειμένα συστήματα: Η Εθνική Αρχή Κυβερνοασφάλειας και ερευνητές εντόπισαν πάνω από 300 εκτεθειμένες συσκευές ελέγχου ψύξης στην Ελλάδα (και χιλιάδες παγκοσμίως) που συνδέονται απευθείας στο διαδίκτυο χωρίς επαρκή προστασία.
Γιατί συνέβη αυτό & Ποιοι κρύβονται πίσω από τις επιθέσειςΕυάλωτα IoT συστήματα: Πολλές επιχειρήσεις χρησιμοποιούν απομακρυσμένη διαχείριση (via Wi-Fi/4G) για να παρακολουθούν τις θερμοκρασίες. Ωστόσο, πολλά συστήματα διαθέτουν προεπιλεγμένους κωδικούς (default passwords), παλαιότερες εκδόσεις λογισμικού χωρίς updates ή ανοιχτές θύρες στο διαδίκτυο (port forwarding).
Ποιοι είναι οι δράστες: Μέχρι στιγμής καμία ομάδα δεν έχει αναλάβει την ευθύνη. Εξετάζονται σενάρια για αυτόνομους χάκερ ("lone-wolfs"), επίδειξη τεχνικής ισχύος, ή ακόμη και υποστηριζόμενες από κράτη ομάδες που στόχο έχουν να προκαλέσουν αναστατώσεις στην εφοδιαστική αλυσίδα τροφίμων της ΕΕ.
Βασικά μέτρα προστασίας για επιχειρήσειςΑποσύνδεση των συστημάτων ψύξης από το δημόσιο διαδίκτυο (ή χρήση VPN & Multi-Factor Authentication).
Αλλαγή όλων των προεπιλεγμένων κωδικών πρόσβασης.
Άμεση ενημέρωση λογισμικού (firmware updates) στους ψηφιακούς ελεγκτές.
Freegr network blog- News about pc, technology.
freegr